Descubra o Copilot Chat: a nova ferramenta de IA para produtividade
maio 29, 2025
Atualização do modo operacional (Local Admin)
agosto 27, 2025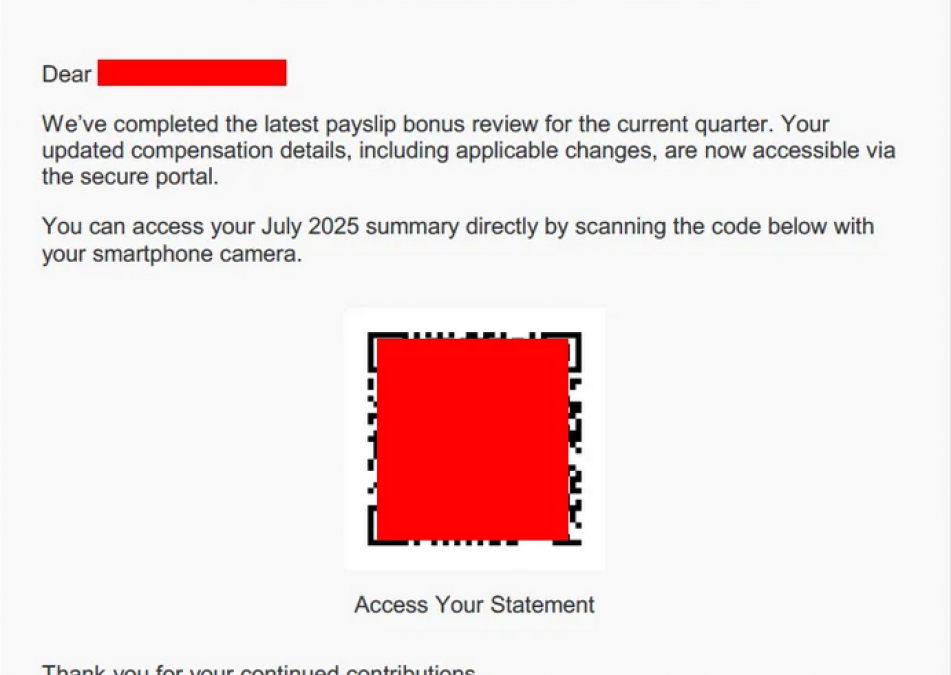
Foi identificada uma campanha recente que combina phishing e qishing (golpe digital com QR codes), com o objetivo de roubar credenciais de login de usuários corporativos por meio de páginas de login fraudulentas do Microsoft 365.
O e-mail falso contém um arquivo PDF anexado (imagem abaixo), escrito em inglês e aparentemente enviado por um falso departamento interno de RH. Ao abrir o PDF, a vítima é informada sobre a disponibilidade de um novo holerite, incluindo bônus trimestrais, que pode ser acessado por meio da leitura de um QR code.
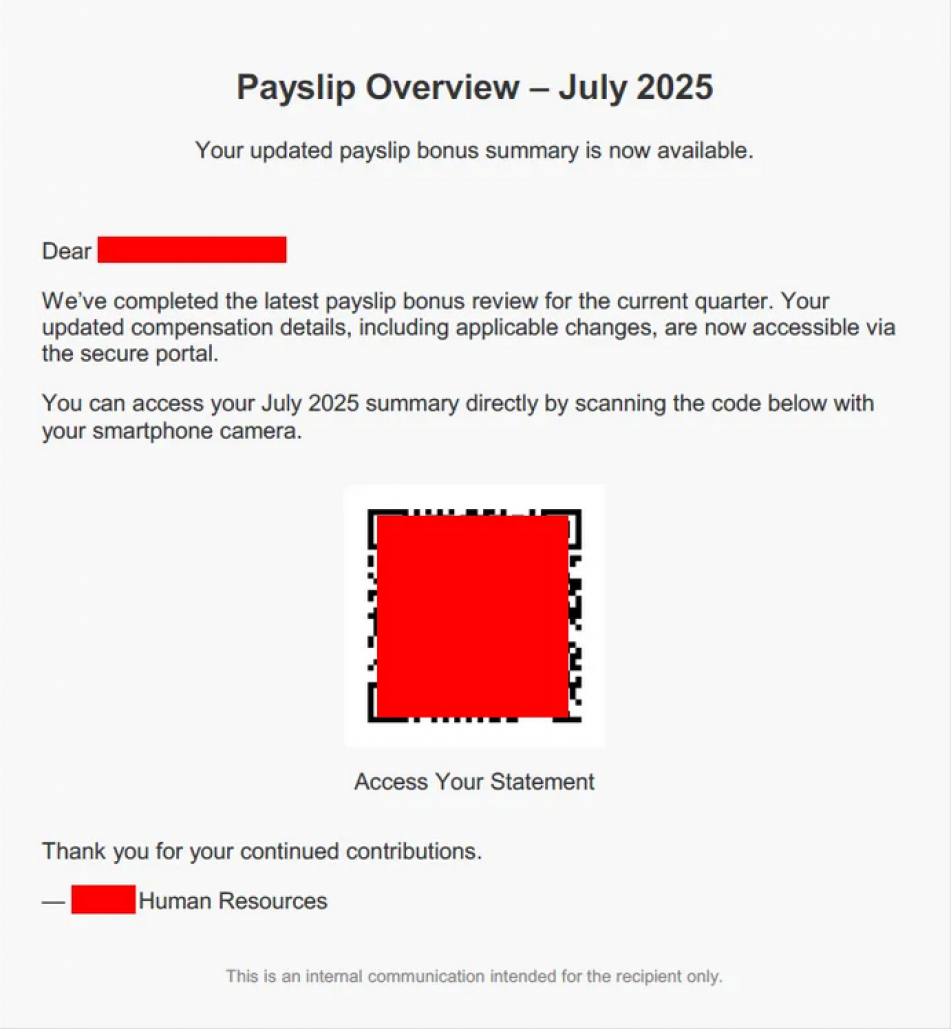
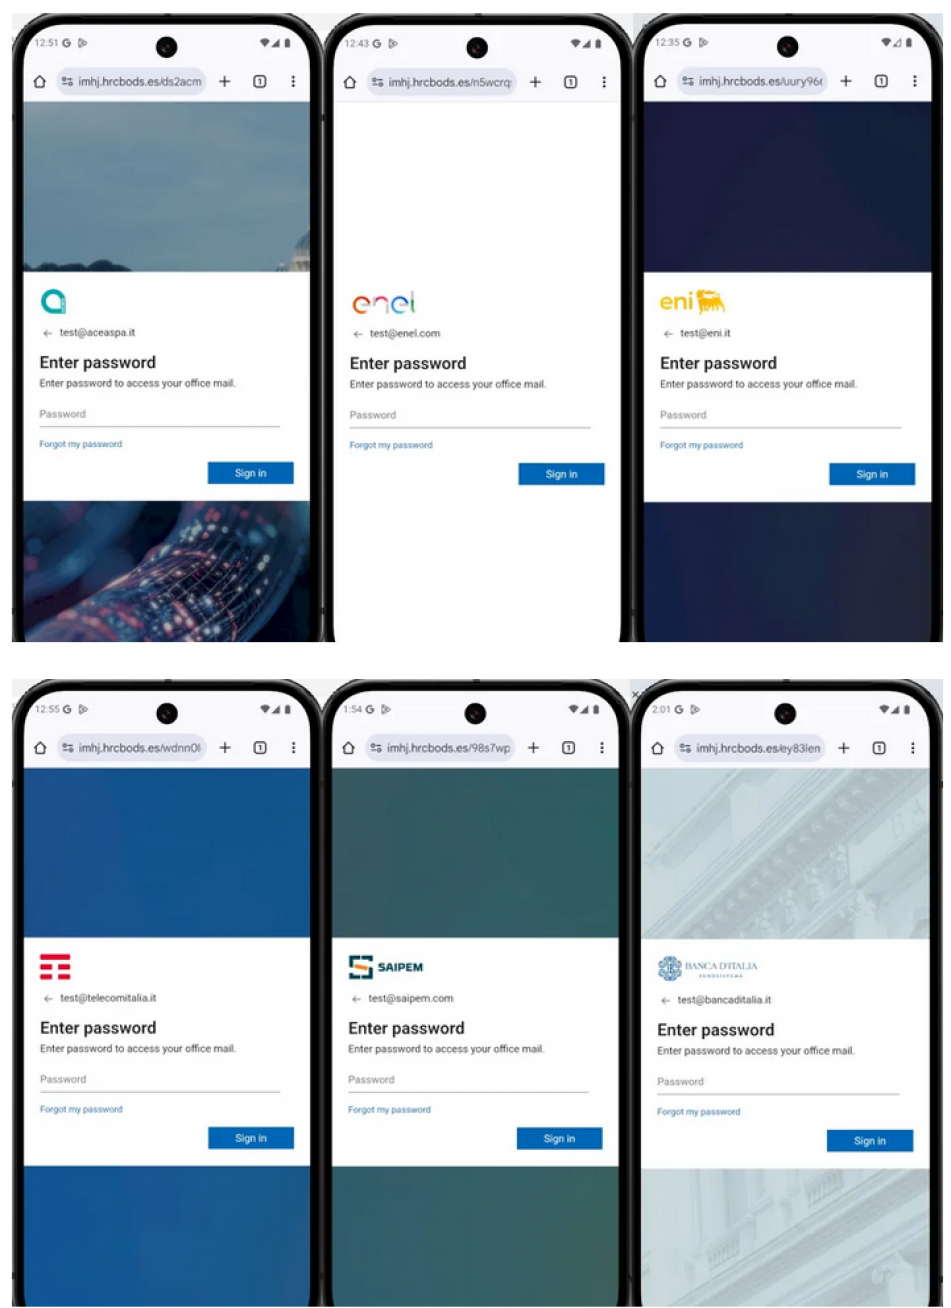
Se a vítima escanear o código QR, ela será redirecionada para uma página de login maliciosa, que geralmente é personalizada com o logotipo da empresa do destinatário (exemplos abaixo) para aumentar a legitimidade da tentativa de phishing.
Recomendamos que todos tenham o máximo de cautela ao receber mensagens inesperadas ou incomuns, especialmente se:
- contiverem um anexo
- incluírem um link para um site externo
- solicitarem a leitura de um QR Code
- solicitarem que você siga procedimentos diferentes dos oficiais ou usuais.
Em caso de dúvidas, não abra anexos nem clique em links. Em vez disso, solicite uma análise da mensagem usando o botão “Denunciar Mensagem Suspeita” disponível no Outlook para todas as caixas de correio gerenciadas pela Engineering.
Agradecemos a atenção que vocês dedicam à segurança da nossa Empresa e dos nossos Clientes – vocês são a #PrimeiraLinhaDeDefesa.
Atenciosamente,
Group Information Security Office